
Спроби шахрайства у професійних мережах стають дедалі витонченішими. Минулого тижня із ретельно спланованою атакою через LinkedIn зіткнувся CEO та засновник SEO-агенції NeedmyLink Євген Гуменюк. Зловмисники використали фейкові сервіси відеоконференцій і намагалися отримати доступ до його пристрою через термінал.
Історія розпочалася зі стандартного повідомлення про співпрацю. За словами Євгена, він рідко бере участь у первинних дзвінках із потенційними клієнтами, делегуючи це менеджменту, однак цього разу вирішив поспілкуватися особисто.
«Якщо вже й виходжу сам, то зазвичай це великі проєкти і напряму з овнерами. Пише дівчина. Нормальний профіль, 500+ контактів, є спільні знайомі, verified. В профілі — owner web3/crypto-платформи. Пише щодо партнерства, типу вони будуть передавати нам своїх клієнтів на SEO», — розповідає Євген Гуменюк.
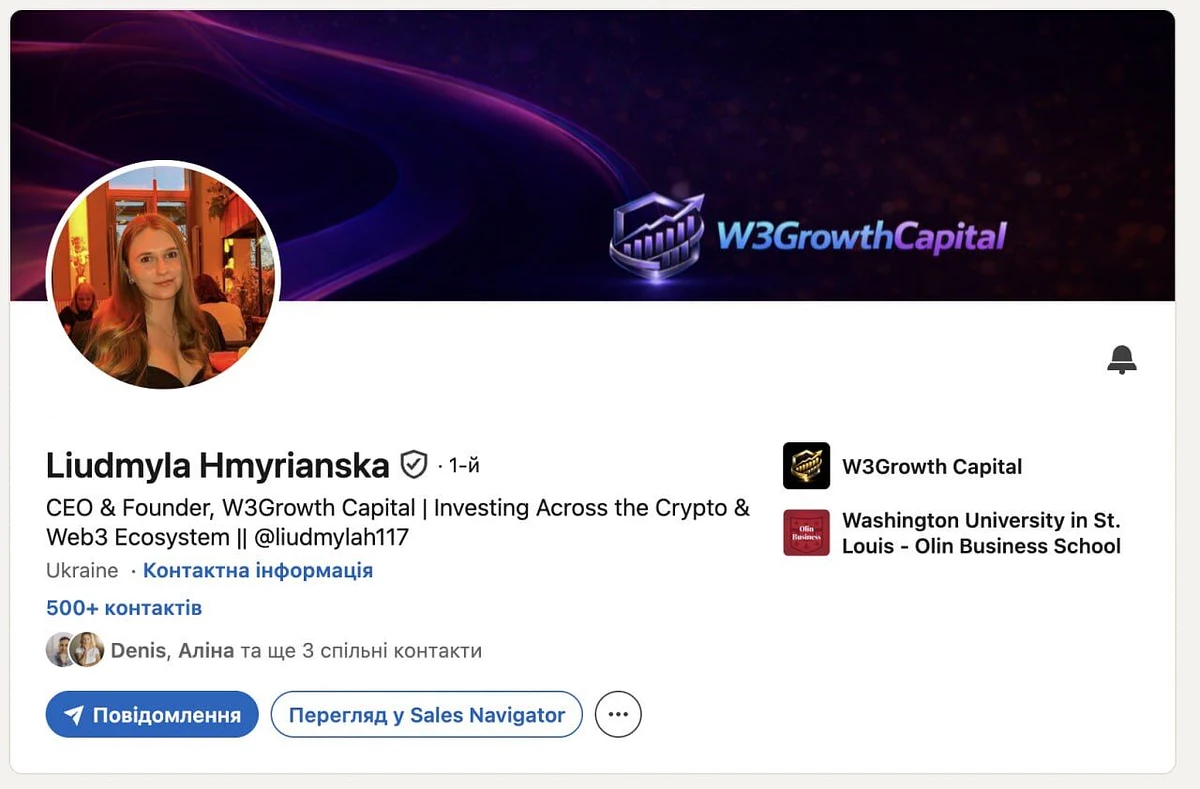
Сайт компанії та профіль співрозмовниці не викликали миттєвих підозр, хоча ресурсу й бракувало трафіку. Оскільки агенція вже мала успішний досвід роботи із замовниками у сфері Web3 та криптопроєктів на п’ятизначні суми в доларах, засновник NeedmyLink погодився на зустріч і забронював час через Calendly.
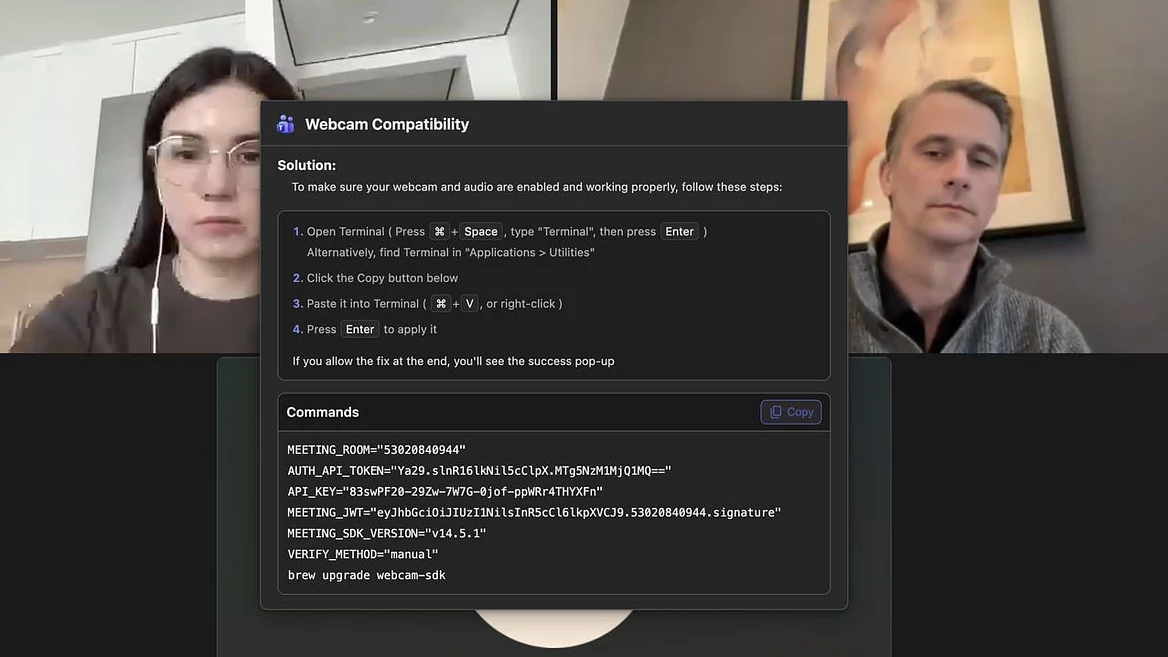
Проблеми розпочалися одразу під час підключення до дзвінка. Перша спроба відбулася через Microsoft Teams: на міті вже чекали двоє людей, проте у Євгена не працювали камера та мікрофон. Натомість на екрані з’явилося системне повідомлення з проханням надати дозволи через термінал.
Оцінивши ситуацію як збій, Євген запропонував змінити платформу, після чого йому надіслали нове посилання на Zoom. Проте сценарій повторився.
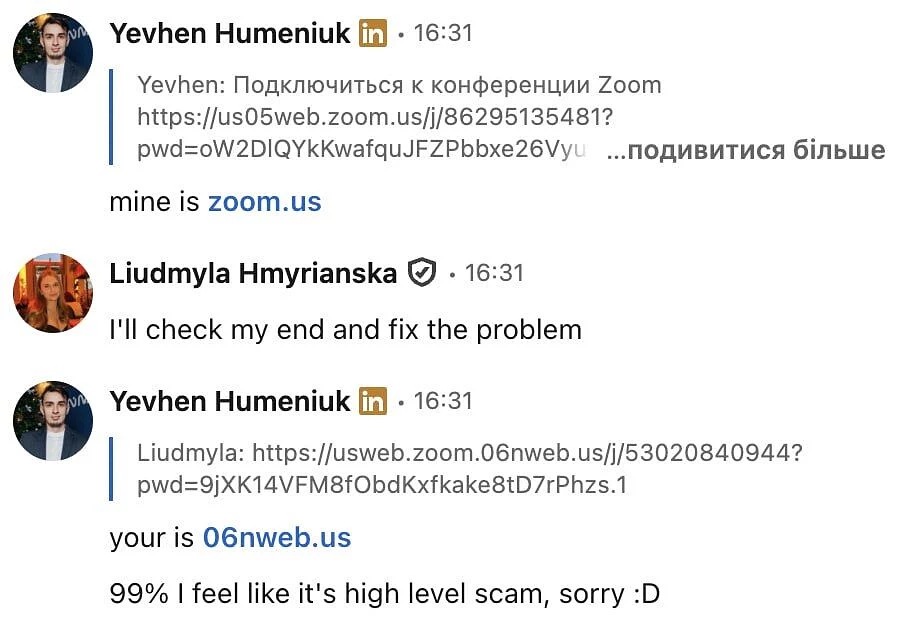
«Заходжу — та сама тема. І дівчина ще каже: “В мене теж таке вперше було, ви зробіть, ми почекаємо”. Перевіряю лінк, бо провтикав спочатку це зробити, і розумію, що Zoom фейковий. Прикол в тому, що до цього я ще встиг на автоматі клікнути дозвіл на камеру в Teams», — зазначає CEO NeedmyLink.
Провівши ретельну перевірку ноутбука на наявність шкідливого ПЗ, Євген переконався, що атака не мала успіху, адже головним завданням шахраїв було змусити користувача виконати команди у терміналі.
«Звісно, якщо тебе просять відкрити термінал і щось там прописати, вже зрозуміло, що це скам. Але мене вразив саме рівень підготовки до цього моменту», — підсумував підприємець.
Експерти з кібербезпеки нагадують: жоден офіційний сервіс відеоконференцій (Zoom, Teams чи Google Meet) не вимагає введення команд через консоль або термінал для надання доступу до мікрофона чи камери. Завжди перевіряйте URL-адреси посилань перед переходом.
У LinkedIn помітили новий вид скаму від «безробітного в розпачі»
Рекрутерка отримала десятки дуже схожих між собою повідомлень — ніби від «кандидатів» — всього за 10 хвилин. Що це — боти, скамери чи автоматизація — розмірковує спільнота
Засновник українського стартапу Nerdish попередив про нову схему шахрайства проти розробників застосунків
ШІ-вакансії та пастка з «оплатою за софт»: Як шахраї маскуються під IT-компанії та викачують гроші з українських спеціалістів
Читайте головні IT-новини країни в нашому Telegram